1과목: 과목 구분 없음
1. 다음에서 설명하는 보안시스템은?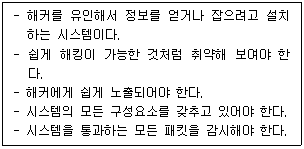
- 허니팟(honeypot)
- 텔넷(telnet)
- 봇넷(botnet)
- 샌드박스(sandbox)


2. 일반적인 리눅스 또는 유닉스 시스템의 디렉터리(directory)에 대한 설명으로 옳은 것은?
- /dev-프로그램 실행 및 설치할 때 생성되는 임시 파일을 담고 있으며 임의로 삭제될 수 있다.
- /boot-시스템 환경 설정 및 주요 설정 파일들을 담고 있다.
- /usr/include-C 언어에서 사용되는 헤더 파일들을 담고 있다.
- /usr-각 계정으로 로그인할 때 이 디렉터리 밑에 자신의 홈 디렉터리가 작업 디렉터리가 된다.
3. 데이터베이스 보안에서 웹을 이용한 SQL 인젝션 공격 방지를 위한 시큐어 코딩(secure coding) 방법으로 옳지 않은 것은?
- 주석문에 시스템 주요 정보를 사용자가 볼 수 있도록 해야 한다.
- 애플리케이션에서 데이터베이스 연결을 수행할 때 최소 권한의 계정을 사용해야 한다.
- 외부 입력값이 삽입되는 SQL 쿼리문의 구조가 변경되지 않도록 해야 한다.
- 외부 입력값이 삽입되는 SQL 쿼리문은 특수문자를 필터링하여 입력값 검증을 수행해야 한다.
4. 중요 데이터에 대한 기밀성 또는 무결성을 제공하는 보안기술 중 복호화를 위한 키가 사용되는 알고리즘은?
- SHA-256
- MD5
- AES
- HAS-160
5. 커버로스(Kerberos)에 대한 설명으로 옳지 않은 것은?
- 커버로스의 전반적인 기법은 신뢰하는 제3자 인증 서비스 방안이다.
- 커버로스 프로토콜은 인증 서버(authentication server), 티켓 발급 서버(ticket granting server) 및 사용자에게 서비스를 제공하는 다수의 서비스 서버(service server)를 사용한다.
- 커버로스를 구성하는 개체 간에 교환되는 대부분의 메시지는 대칭키 암호화 기술로 기밀성이 보장된다.
- 커버로스 버전 4에서 암호화된 메시지는 암호 알고리즘 식별자가 덧붙여진다. 이것은 사용자에게 DES가 아닌 다른 알고리즘을 사용할 수 있도록 한다.
6. 다음 리눅스 시스템의 /etc/passwd 파일 내용에서 사용자의 권한 수준을 결정하는 항목은?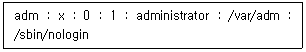
- adm
- x
- 0
- /sbin/nologin
 에서 세 번째 항목인 0이 UID에 해당합니다.
7. 리눅스 배시(bash) 셸에서 셸 변수 또는 환경 변수로 설정된 SHELL에 저장된 값을 출력하는 명령은?
- echo SHELL
- echo '$SHELL'
- echo “$SHELL”
- echo \$SHELL
8. 일반적으로 컴퓨터를 부팅할 때 운영체제를 주기억장치에 적재하는 부트 프로그램이 저장되는 디스크 공간은?
- BIOS(Basic Input Output System)
- POST(Power On Self Test)
- MBR(Master Boot Record)
- CMOS(Complementary Metal Oxide Semiconductor)
9. 다음은 보안관리 도구들에 대한 설명이다. ㉠~㉢에 들어갈 용어를 바르게 연결한 것은?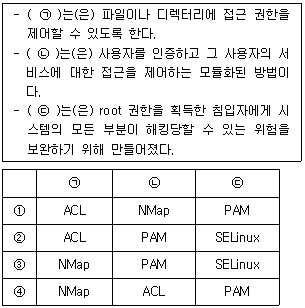
- ①
- ②
- ③
- ④
 의 ②번 조합입니다.
10. XSS 취약점 공격에 대비하여 필터링해야 할 특수문자만을 모두 고르면?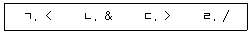
- ㄱ, ㄴ, ㄷ
- ㄱ, ㄷ, ㄹ
- ㄴ, ㄷ, ㄹ
- ㄱ, ㄴ, ㄷ, ㄹ
 내의 특수문자들인 <, >, &, " (큰따옴표), ' (작은따옴표), / 등을 필터링하거나 HTML 엔티티로 치환하여 스크립트가 실행되지 않도록 해야 합니다.
11. 다음에서 설명하는 악성 프로그램은?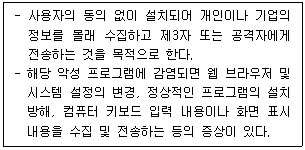
- 랜섬웨어(ransomware)
- 스파이웨어(spyware)
- 웜(worm)
- 봇(bot)
 의 설명에 부합하는 스파이웨어입니다.
12. 사용자 인증 또는 메시지 인증 프로토콜에서 재전송 공격(replay attack)을 방지하기 위한 정보로 옳지 않은 것은?
- 사용자 식별자(user identifier)
- 순서 번호(sequence number)
- 타임스탬프(timestamp)
- 비표(nonce)
13. 데이터베이스 명령어는 DDL, DML, DCL 등으로 구분된다. 다음 중 DCL에 해당되는 명령어는?
- DROP
- UPDATE
- SELECT
- GRANT
14. FTP 클라이언트에서 사용하는 명령어에 대한 설명으로 옳지 않은 것은?
- lcd-지역 호스트의 작업 디렉터리를 변경한다.
- more-여러 개의 파일들을 원격 호스트에서 지역 호스트로 가져온다.
- hash-파일이 전송되는 진행 상황을 알려주도록 설정한다.
- bin-전송 모드를 바이너리 모드로 설정한다.
15. 시스템 관리자가 윈도우즈 시스템에서 동작 중인 프로세스를 인지하고 있으면 웜, 바이러스 등에 대응하는 데 용이하다. 윈도우즈 기본 프로세스에 대한 설명으로 옳지 않은 것은?
- csrss.exe-윈도우즈 콘솔을 관장하고 스레드를 생성 및 삭제하는 기능을 담당한다.
- svchost.exe-시스템 서비스를 제어(시작 및 정지)하고 서비스 간에 상호작용하는 기능을 담당한다.
- lsass.exe-winlogon 서비스에 필요한 인증 기능을 담당한다.
- smss.exe-사용자 세션을 시작하는 기능을 담당한다.
16. 다음에서 설명하는 웹 취약점은?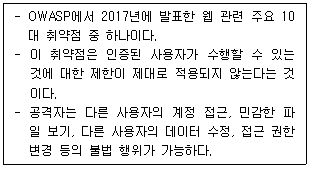
- Broken Authentication
- Broken Access Control
- Insufficient Logging & Monitoring
- Sensitive Data Exposure
17. S/MIME에서 사용되는 기술만을 모두 고르면?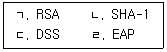
- ㄱ, ㄴ
- ㄱ, ㄷ
- ㄱ, ㄴ, ㄷ
- ㄴ, ㄷ, ㄹ
18. PGP 시스템에서 제공하는 기능에 대한 구현 기술로 옳지 않은 것은?
- 키 교환-HDLC
- 전자 서명-RSA
- 메시지 암호화-Triple DES
- 메시지 압축-ZIP
19. 아파치 웹 서버의 httpd.conf 파일의 주요 설정에 대한 설명으로 옳지 않은 것은?
- ServerTokens-웹 서버, OS, 모듈 등의 정보 레벨을 지정한다.
- User/Group-모듈 활성화 여부를 지정한다.
- DocumentRoot-웹 서버가 공개하는 디렉터리 트리에서 최상위 디렉터리를 지정한다.
- UserDir-일반 사용자의 공개 디렉터리를 지정한다.
20. 다음에서 설명하는 무선 랜 보안기술 ㉠, ㉡을 바르게 연결한 것은?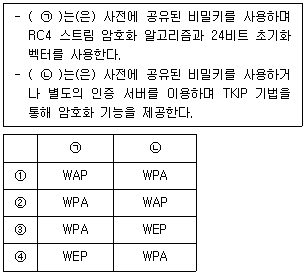
- ①
- ②
- ③
- ④