1과목: 과목 구분 없음
1. 해시함수 알고리즘에 해당하지 않는 것은?
- SHA1
- MD5
- RMD160
- IDEA


2. 사용자가 별도의 인프라를 구축하지 않고 인터넷을 통해 가상서버, 가상 PC 등의 컴퓨팅 자원을 이용하는 클라우드 서비스 유형은?
- PIMS
- IaaS
- SaaS
- ISMS
3. 리눅스 환경에서 사용되는 명령어에 대한 설명으로 옳지 않은 것은?
- touch-파일 내의 특정 문자열을 검색할 때 사용한다.
- chown-파일이나 디렉터리의 소유자를 변경할 때 사용한다.
- mv-파일을 다른 디렉터리로 이동하거나 파일명을 바꿀 때 사용한다.
- df-파일 시스템의 사용 중이거나 사용 가능한 디스크 공간에 대한 정보를 보여 준다.
4. 디지털 포렌식의 원칙 중에 “수집된 증거가 위ㆍ변조되지 않았음을 증명해야 한다”는 원칙은?
- 정당성의 원칙
- 신속성의 원칙
- 무결성의 원칙
- 연계 보관성의 원칙
5. 리버스 엔지니어링에 대한 설명으로 옳지 않은 것은?
- 안티 디버거는 안티 리버싱의 방법이다.
- 안티 리버싱은 리버스 엔지니어링을 쉽게 만드는 기술이다.
- 리버스 엔지니어링에서 이용하는 도구는 OllyDbg와 IDA가 있다.
- 완성된 소프트웨어를 역으로 분석하는 방법이다.
6. 스마트폰 이용자들에게 돌잔치, 결혼 청첩장, 교통법규 위반 통보 문자를 보내, 이를 클릭하는 순간 악성코드가 설치되고, 이를 통해 피해자의 개인정보를 탈취하는 기법은?
- 스미싱
- 루트킷
- 스턱스넷
- 키로깅
7. 백도어에 대한 설명으로 옳지 않은 것은?
- 백도어 공격 도구로는 NetBus, Back Orifice 등이 있다.
- 원격 백도어는 시스템 계정이 필요하고, 서버의 쉘을 얻어 내 관리자로 권한 상승할 때 사용하는 백도어이다.
- 로컬 백도어는 시스템 내에서 동작하기 때문에 공격자는 해당 시스템에 접속할 수 있는 계정을 획득할 수 있어야 한다.
- Schoolbus 공격도구는 기존의 트로이 목마처럼 서버 파일과 클라이언트 파일로 이루어져 있다.
8. 다음 설명에 해당하는 시스템 메모리 기본구조의 영역은?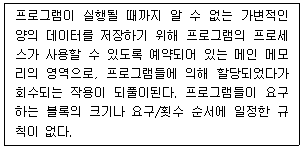
- 힙(Heap) 영역
- 스택(Stack) 영역
- 텍스트(Text) 영역
- 데이터(Data) 영역
9. 버퍼 오버플로우 공격에 대한 설명으로 옳지 않은 것은?
- 버퍼 오버플로우 공격의 종류 중에는 스택 기반 오버플로우와 힙 기반 오버플로우 공격이 있다.
- 버퍼 오버플로우 공격은 프로그램의 메모리 버퍼를 넘치게 해서 프로그램의 이상 동작을 유발하는 기법이다.
- 버퍼 오버플로우 공격에 대응하기 위해서는 프로그램을 작성할 때 strcat(), strcpy(), getwd(), gets(), scanf() 등 입출력에 대한 사용자의 접근 가능성이 높은 함수를 사용한다.
- 버퍼 오버플로우 공격의 대응 방법 중에는 Non-Executable Stack, Stack Guard, Stack Shield가 있다.
10. 파일 시스템에 대한 설명으로 옳지 않은 것은?
- 파일 시스템은 파일을 체계적으로 기록하는 방식으로 파일이 어디에 저장되어 있는지 조직화하고 구조적으로 정의한다.
- EXT(Extended File System) 파일 시스템은 리눅스 고유의 파일 시스템으로 계속 업그레이드가 되어지고 있다.
- 슈퍼 블록은 파일 시스템을 관리하는 데 필요한 블록의 총수, 사용 중인 블록 및 이용 가능한 블록 정보를 포함하여 좀 더 빠르고 효과적인 파일 시스템 관리를 가능하게 한다.
- FAT(File Allocation Table) 파일 시스템은 연결리스트를 사용하기 때문에 검색 시간이 짧으며 단편화 현상이 없도록 NTFS(New Technology File System)의 많은 제약 사항을 개선한 파일 시스템이다.
11. 인증, 무결성, 부인봉쇄, 기밀성 등의 기능을 지원하는 이메일 보안 기술은?
- TFTP
- S/MIME
- WEP
- WPA
12. 유닉스/리눅스 시스템에서 다음의 권한 설정에 대한 설명으로 옳지 않은 것은?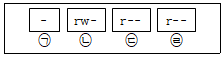
- ㉠은 파일 및 디렉터리의 종류로서 '-'는 디렉터리를 나타낸다.
- ㉡은 파일 및 디렉터리 소유자의 권한이다.
- ㉢은 파일 및 디렉터리 그룹의 권한이다.
- ㉣은 해당 파일 및 디렉터리의 소유자도 그룹도 아닌 제3자의 사용자에 대한 권한이다.
 의 ㉠ 위치에 있는 '-' 기호는 일반 파일을 의미합니다.
13. Cookie에 대한 설명으로 옳지 않은 것은?
- 쿠키는 클라이언트의 컴퓨터에 생성된다.
- 사용자와 웹사이트를 연결해 주는 정보가 저장되어 있다.
- 직접 바이러스를 옮기거나 악성코드를 설치할 수 없다.
- 사용자들의 로그인, 로그아웃, 시스템 재부팅 정보를 저장한다.
14. 다음에서 설명하고 있는 알고리즘은?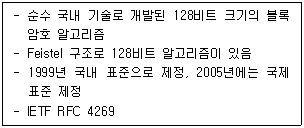
- RSA
- Triple DES
- AES
- SEED
15. CSRF(Cross Site Request Forgery)의 특징에 대한 설명으로 옳지 않은 것은?
- 사용자가 자신의 의지와는 무관하게 공격자가 의도한 행위를 특정 웹사이트에 요청하게 하는 방법이다.
- 사이트에 방문하는 사용자가 정상적인 요청이 아닌 임의의 요청을 하도록 위조하는 방법이다.
- 서버와 클라이언트에 각각 잘못된 시퀀스 넘버를 사용하여 연결된 세션에 혼란을 줌으로써 공격자가 서버와의 연결을 획득하는 방법이다.
- 특정 웹사이트가 사용자의 웹브라우저를 신용하는 상태를 악용하는 방법이다.
16. 다음에서 설명하고 있는 공격에 해당하는 것은?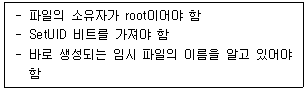
- 버퍼 오버플로우
- 포맷 스트링
- 패스워드 크래킹
- 레이스 컨디션
17. SQL 인젝션에 대한 설명으로 옳지 않은 것은?
- 공격자가 입력값을 조작하여 원하는 SQL 구문을 실행한다.
- 전송되는 패킷을 가로채어 자신이 송신자인 것처럼 패킷을 변경하여 다시 보내는 기법이다.
- 대응 방법 중에는 사용자의 입력에 특수문자가 포함되어 있는지 검증하는 방법이 있다.
- OWASP에서 선정한 10대 웹 어플리케이션 보안 위험으로 SQL 인젝션의 취약점이 2004년, 2007년, 2010년, 2013년, 2017년에 포함되어 있다.
18. 와이파이(WiFi) 무선 네트워크에서 공격자가 가짜 AP(Access Point)를 구축하고 강한 신호를 보내어 사용자가 가짜 AP에 접속하게 함으로써 사용자 정보를 중간에서 가로채는 기법은?
- Zero Day
- DDoS
- Evil Twin
- DRDoS
19. HTTP에 대한 설명으로 옳지 않은 것은?
- 상태 코드 404는 클라이언트의 PUT요청이 성공적이라는 것을 의미한다.
- HTTP 1.0 프로토콜은 RFC 1945이고, HTTP 1.1 프로토콜은 RFC 2616에 기술되어 있다.
- HTTPS는 SSL을 이용하여 클라이언트와 서버 사이에 주고 받는 정보를 보호하는 데 사용된다.
- Request는 웹서버에 데이터를 요청하거나 전송할 때 보내는 패킷으로 GET, POST와 같은 메소드를 사용한다.
20. XSS는 'Cross Site Scripting'의 약자로 줄여서 CSS라고도 부르지만, 웹 레이아웃과 스타일을 정의할 때 사용되는 캐스케이딩 스타일 시트(Cascading Style Sheets)와 혼동되어 일반적으로 XSS라고 부른다. 일반적인 XSS 공격 수행 과정을 순서대로 바르게 나열한 것은?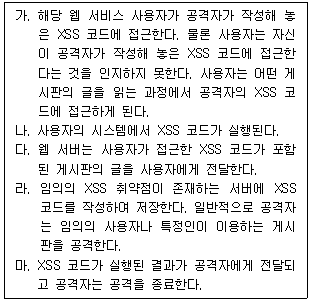
- 라→가→나→다→마
- 라→가→다→나→마
- 라→다→가→나→마
- 라→다→나→가→마