1과목: 과목 구분 없음
1. 네트워크에 연결된 노드가 사용할 IP 주소를 자동으로 할당해주는 프로토콜은?
- DHCP(Dynamic Host Configuration Protocol)
- ICMP(Internet Control Message Protocol)
- ARP(Address Resolution Protocol)
- IGMP(Internet Group Management Protocol)


2. 공격 유형에 관한 설명으로 옳지 않은 것은?
- 사회공학적 공격은 신뢰 관계나 인간의 심리를 이용하여 중요한 정보를 획득하는 것이다.
- 무차별(brute force) 공격은 특정 값을 찾아내기 위해 가능한 모든 조합을 시도하는 공격이다.
- 스니핑은 네트워크상에서 다른 사용자들의 트래픽을 도청하는 것이다.
- 재연(replay) 공격은 두 개체 간의 패킷을 중간에서 가로채서 변조하여 전송함으로써 정당한 사용자로 가장하는 공격이다.
3. 외부와 내부 네트워크의 경계에서 기본적인 패킷 필터링 기능만을 제공하는 데 적합한 네트워크 보안 구성은?
- 스크리닝 라우터
- 스크린드 호스트 게이트웨이
- 스크린드 서브넷 게이트웨이
- 응용레벨 게이트웨이
4. 스위칭 환경에서의 스니핑 기법이 아닌 것은?
- ICMP 리다이렉트
- 스위치 재밍(jamming)
- ARP 리다이렉트
- TCP 세션 하이재킹
5. 다음의 ㉠~㉢에 들어갈 용어를 바르게 연결한 것은? (순서대로 ㉠, ㉡, ㉢)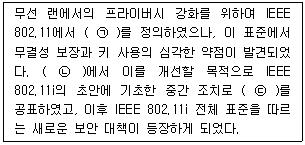
- WPA, Wi-Fi Alliance, WPA2
- WPA, IETF, WPA2
- WEP, Wi-Fi Alliance, WPA
- WEP, IETF, WPA
6. 거리 벡터가 아닌 링크 상태를 활용하는 자율시스템(autonomous system) 도메인 내의 라우팅 프로토콜은?
- RIP(Routing Information Protocol)
- OSPF(Open Shortest Path First)
- BGP(Border Gateway Protocol)
- IGRP(Interior Gateway Routing Protocol)
7. SSL(Secure Socket Layer)에서 서버와 클라이언트 간의 인증과 키 교환 메시지를 주고받는 프로토콜은?
- Record
- Handshake
- Change Cipher Spec
- Alert
8. 클라이언트가 위조된 웹사이트에 접속하게 하는 것을 목적으로 하는 공격 기법은?
- DNS 스푸핑
- ARP 스푸핑
- 스니핑
- SYN flooding
9. 네트워크상의 호스트를 발견하고 그 호스트가 제공하는 서비스와 사용하는 운영체제 등을 탐지할 목적으로 고든 라이언에 의해 개발된 네트워크 스캐닝 유틸리티로, TCP Xmas 스캔과 같은 스텔스 포트 스캐닝에 활용되는 것은?
- ping
- netstat
- nmap
- nbtstat
10. 유닉스 시스템의 'traceroute'가 발신지에서 목적지까지의 패킷 전달 경로를 추적하는 과정에서 사용하지 않는 것은?
- ICMP
- TCP
- UDP
- IP 패킷의 TTL(Time To Live) 필드
11. DMZ(demilitarized zone) 네트워크내에 일반적으로 두지 않는 것은?
- 웹 서버
- 이메일 서버
- DNS 서버
- 내부 접속용 데이터베이스 서버
12. 다음 설명에 해당하는 네트워크 장비가 바르게 연결된 것은? (순서대로 가, 나, 다, 라)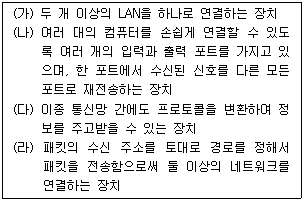
- 브리지, 허브, 라우터, 게이트웨이
- 브리지, 허브, 게이트웨이, 라우터
- 허브, 브리지, 게이트웨이, 라우터
- 허브, 브리지, 라우터, 게이트웨이
13. IPv4의 주소 부족 현상을 해결하기 위한 접근 방법이 아닌 것은?
- NAT
- SNMP
- IPv6
- DHCP
14. 패킷 재조합의 문제를 악용하여 오프셋이나 순서가 조작된 일련의 패킷 조각들을 보냄으로써 자원을 고갈시키는 서비스 거부(DoS) 공격은?
- Land
- Teardrop
- SYN flooding
- Smurf
15. IEEE 802.11i RSN(Robust Security Network) 동작 단계에 대한 설명으로 옳지 않은 것은?
- 발견 단계에서는 STA(Station)와 AP(Access Point)가 서로를 인지하여 일련의 보안 능력에 합의하고, 해당 보안 능력을 이용하여 향후 통신에 사용할 연관을 설정한다.
- 인증 단계에서는 STA와 AS(Authentication Server)간의 상호 인증을 위하여 EAP(Extensible Authentication Protocol)를 교환한다.
- 키 관리 단계에서는 STA와 AP간에 사용되는 한 쌍의 쌍별 키와 멀티캐스팅 통신에 사용되는 그룹 키가 정의된다.
- 보호 데이터 전송 단계에서는 CRC(Cyclic Redundancy Check)로 메시지 인증과 데이터 기밀성을 제공한다.
16. 128.23.16.0/20이 시작 주소인 IP 주소 블록을 동일한 크기의 8개 주소 블록으로 나눌 경우 얻어지는 서브넷의 시작 주소로 옳은 것은?
- 128.23.0.0/23
- 128.23.2.0/23
- 128.23.20.0/23
- 128.23.32.0/23
17. 윈도우즈 시스템에서 “route PRINT -4” 명령을 실행한 결과로 표현되는 정보가 아닌 것은?
- 네트워크 마스크
- 게이트웨이
- TCP/UDP 포트
- 인터페이스
18. UDP(User Datagram Protocol)의 헤더 포맷에 포함되어 있는 필드는?
- 시퀀스 번호(sequence number)
- 목적지 IP 주소(destination IP address)
- 체크섬(checksum)
- 헤더 길이(header length)
19. IPsec에 대한 설명으로 옳지 않은 것은?
- 전송모드에서 AH(Authentication Header)는 IP 페이로드와 IP 헤더의 선택된 부분을 인증한다.
- 전송모드에서 ESP(Encapsulating Security Payload)는 IP 헤더는 암호화하지 않고 IP 페이로드를 암호화한다.
- 터널모드에서는 패킷 암호화를 지원하는 ESP와 인증을 제공하는 AH가 같이 사용되어야 한다.
- IKE(Internet Key Exchange) 프로토콜을 사용하여 보안 연관(Security Association)을 설정한다.
20. ARP(Address Resolution Protocol)에 대한 설명으로 옳지 않은 것은?
- ARP는 논리 주소를 물리 주소로 변환해준다.
- ARP 패킷에는 발신자와 해당 수신자의 물리 주소와 논리 주소가 포함된다.
- ARP 패킷은 데이터링크 프레임에 캡슐화된다.
- 같은 네트워크상에서 ARP 요청 패킷과 ARP 응답 패킷은 브로드캐스트 된다.
오답 노트
ICMP: 네트워크 진단 및 오류 보고
ARP: IP 주소를 MAC 주소로 변환
IGMP: 멀티캐스트 그룹 관리