1과목: 과목 구분 없음
1. 다음의 지문은 무엇을 설명한 것인가?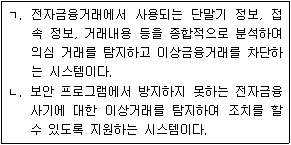
- MDM
- FDS
- MDC
- RPO


2. 다음 중 APT(Advanced Persistent Threat) 공격에 대한 설명 중 옳지 않은 것은?
- 사회 공학적 방법을 사용한다.
- 공격대상이 명확하다.
- 가능한 방법을 총동원한다.
- 불분명한 목적과 동기를 가진 해커 집단이 주로 사용한다.
3. 다음 중 메시지 인증 코드(MAC : Message Authentification Code)에 대한 설명 중 옳은 것은?
- 메시지 무결성을 제공하지는 못한다.
- 비대칭키를 이용한다.
- MAC는 가변 크기의 인증 태그를 생성한다.
- 부인 방지를 제공하지 않는다.
4. 다음 중 데이터베이스 관리자(Database Administrator)가 부여할 수 있는 SQL기반 접근권한 관리 명령어로 옳지 않은 것은?
- REVOKE
- GRANT
- DENY
- DROP
5. 스위칭 환경에서 스니핑(Sniffing)을 수행하기 위한 공격으로 옳지 않은 것은?
- ARP 스푸핑(Spoofing)
- ICMP 리다이렉트(Redirect)
- 메일 봄(Mail Bomb)
- 스위치 재밍(Switch Jamming)
6. 다음의 지문은 무엇을 설명한 것인가?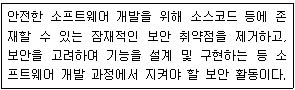
- 시큐어코딩(Secure Coding)
- 스캐빈징(Scavenging)
- 웨어하우스(Warehouse)
- 살라미(Salami)
 는 소프트웨어 개발 단계에서 소스코드의 잠재적 보안 취약점을 제거하고, 설계부터 보안을 고려하여 구현하는 활동을 설명하고 있습니다. 이는 개발 단계부터 보안을 적용하는 시큐어코딩의 정의와 일치합니다.
7. 다음은 TCSEC 보안등급 중 하나를 설명한 것이다. 이에 해당하는 것은?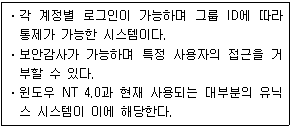
- C1
- C2
- B1
- B2
 의 내용은 계정별 로그인, 그룹 ID 기반 통제, 보안 감사 가능, 그리고 윈도우 NT 4.0 및 유닉스 시스템 적용이라는 특징을 설명하고 있습니다. 이는 TCSEC 보안 등급 중 분리 커널(Discretionary Protection)을 제공하는 C2 등급의 핵심 정의입니다.
8. 다음 중 백도어(BackDoor) 공격으로 옳지 않은 것은?
- 넷버스(Netbus)
- 백오리피스(Back Orifice)
- 무차별(Brute Force) 공격
- 루트킷(RootKit)
9. 다음 지문에서 설명하는 방화벽으로 옳은 것은?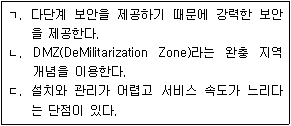
- 베스천 호스트(Bastion host)
- 듀얼 홈드 게이트웨이(Dual homed gateway)
- 패킷 필터링(Packet filtering)
- 스크린드 서브넷 게이트웨이(Screened subnet gateway)
10. 포렌식의 기본 원칙 중 증거는 획득되고, 이송/분석/보관/법정 제출의 과정이 명확해야 함을 말하는 원칙은?
- 정당성의 원칙
- 재현의 원칙
- 연계 보관성의 원칙
- 신속성의 원칙
11. 다음 <보기>가 설명하는 접근제어방식은?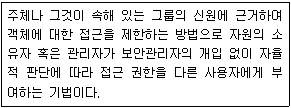
- RBAC
- DAC
- MAC
- LBAC
12. 다음은 인터넷망에서 안전하게 정보를 전송하기 위하여 사용되고 있는 네트워크 계층 보안 프로토콜인 IPSec에 대한 설명이다. 이들 중 옳지 않은 것은?
- DES-CBC, RC5, Blowfish 등을 이용한 메시지 암호화를 지원
- 방화벽이나 게이트웨이 등에 구현
- IP 기반의 네트워크에서만 동작
- 암호화/인증방식이 지정되어 있어 신규 알고리즘 적용이 불가능함
13. 다음의 지문은 RSA 알고리즘의 키생성 적용 순서를 설명한 것이다. ( )를 바르게 채운 것은?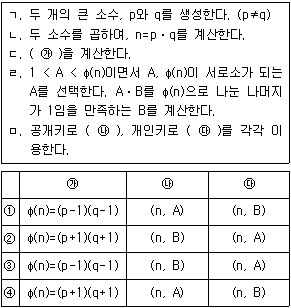
- ①
- ②
- ③
- ④
14. 스파이웨어 주요 증상으로 옳지 않은 것은?
- 웹브라우저의 홈페이지 설정이나 검색 설정을 변경, 또는 시스템 설정을 변경한다.
- 컴퓨터 키보드 입력내용이나 화면표시내용을 수집, 전송한다.
- 운영체제나 다른 프로그램의 보안설정을 높게 변경한다.
- 원치 않는 프로그램을 다운로드하여 설치하게 한다.
15. 다음 설명에 해당하는 취약점 점검도구는?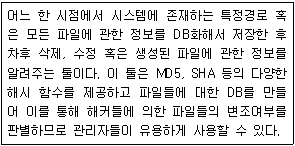
- Tripwire
- COPS(Computer Oracle and Password System)
- Nipper
- MBSA(Microsoft Baseline Security Analyzer)
16. 정부는 사이버테러를 없애기 위하여 2012년 8월 정보통신망법 시행령 개정으로 100만 명 이상 이용자의 개인정보를 보유했거나 전년도 정보통신서비스 매출이 100억 원 이상인 정보통신서비스 사업자의 경우 망분리 를 도입할 것을 법으로 의무화했다. 다음 중 망분리 기술로 옳지 않은 것은?
- DMZ
- OS 커널분리
- VDI
- 가상화기술
17. 다음 지문에서 설명하는 것은?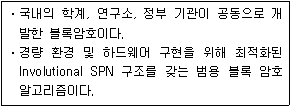
- ARIA
- CAST
- IDEA
- LOKI
18. 리눅스 커널 보안 설정 방법으로 옳지 않은 것은?
- 핑(ping) 요청을 응답하지 않게 설정한다.
- 싱크 어택(SYNC Attack) 공격을 막기 위해 백로그 큐를 줄인다.
- IP 스푸핑된 패킷을 로그에 기록한다.
- 연결 종료 시간을 줄인다.
19. 다음 중 XSS(Cross-Site Scripting) 공격에서 불가능한 공격은?
- 서버에 대한 서비스 거부(Denial of Service) 공격
- 쿠키를 이용한 사용자 컴퓨터 파일 삭제
- 공격대상에 대한 쿠키 정보 획득
- 공격대상에 대한 피싱 공격
20. "「전자서명법」제15조(공인인증서발급) 공인인증기관은 공인인증서를 발급받고자 하는 자에게 공인인증서를 발급한다." 라는 조문에서 공인인증서에 포함되지 않는 것은?
- 가입자의 전자서명검증정보
- 가입자와 공인인증기관이 이용하는 전자서명 방식
- 공인인증서의 재발급 고유번호
- 공인인증서의 이용범위 또는 용도를 제한하는 경우 이에 관한 사항