1과목: 과목 구분 없음
1. 다음에서 설명하는 공격방법은?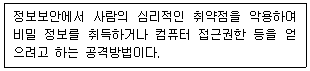
- 스푸핑 공격
- 사회공학적 공격
- 세션 가로채기 공격
- 사전 공격


2. 능동적 보안 공격에 해당하는 것만을 모두 고른 것은?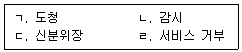
- ㄱ, ㄴ
- ㄱ, ㄷ
- ㄴ, ㄷ
- ㄷ, ㄹ
3. 다음에서 설명하는 재해복구시스템의 복구 방식은?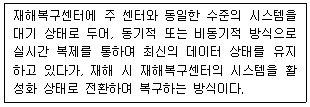
- 핫 사이트(Hot Site)
- 미러 사이트(Mirror Site)
- 웜 사이트(Warm Site)
- 콜드 사이트(Cold Site)
4. 정보보안의 기본 개념에 대한 설명으로 옳지 않은 것은?
- Kerckhoff의 원리에 따라 암호 알고리즘은 비공개로 할 필요가 없다.
- 보안의 세 가지 주요 목표에는 기밀성, 무결성, 가용성이 있다.
- 대칭키 암호 알고리즘은 송수신자 간의 비밀키를 공유하지 않아도 된다.
- 가용성은 인가된 사용자에게 서비스가 잘 제공되도록 보장하는 것이다.
5. 공개키 기반 구조(PKI : Public Key Infrastructure)의 인증서에 대한 설명으로 옳은 것만을 모두 고른 것은?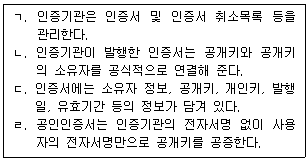
- ㄱ, ㄴ
- ㄱ, ㄷ
- ㄴ, ㄷ
- ㄷ, ㄹ
6. 위험 분석에 대한 설명으로 옳지 않은 것은?
- 자산의 식별된 위험을 처리하는 방안으로는 위험 수용, 위험 회피, 위험 전가 등이 있다.
- 자산의 가치 평가를 위해 자산구입비용, 자산유지보수비용 등을 고려할 수 있다.
- 자산의 적절한 보호를 위해 소유자와 책임소재를 지정함으로써 자산의 책임추적성을 보장받을 수 있다.
- 자산의 가치 평가 범위에 데이터베이스, 계약서, 시스템 유지 보수 인력 등은 제외된다.
7. 메시지 인증 코드(MAC :Message Authentication Code)를 이용한 메시지 인증 방법에 대한 설명으로 옳지 않은 것은?
- 메시지의 출처를 확신할 수 있다.
- 메시지와 비밀키를 입력받아 메시지 인증 코드를 생성한다.
- 메시지의 무결성을 증명할 수 있다.
- 메시지의 복제 여부를 판별할 수 있다.
8. 유닉스(Unix)의 로그 파일과 기록되는 내용을 바르게 연결한 것은?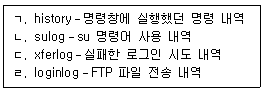
- ㄱ, ㄴ
- ㄱ, ㄷ
- ㄴ, ㄷ
- ㄷ, ㄹ
9. 전송계층 보안 프로토콜인 TLS(Transport Layer Security)가 제공하는 보안 서비스에 해당하지 않는 것은?
- 메시지 부인 방지
- 클라이언트와 서버 간의 상호 인증
- 메시지 무결성
- 메시지 기밀성
10. 다음에서 설명하는 스니퍼 탐지 방법에 이용되는 것은?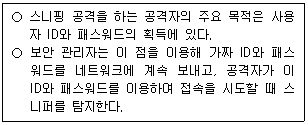
- ARP
- DNS
- Decoy
- ARP watch
11. 다음에 제시된 <보기 1>의 사용자 인증방법과 <보기 2>의 사용자 인증도구를 바르게 연결한 것은? (순서대로 ㄱ, ㄴ, ㄷ)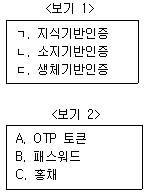
- A, B, C
- A, C, B
- B, A, C
- B, C, A
12. [정보통신망 이용촉진 및 정보보호 등에 관한 법률] 상 용어의 정의에 대한 설명으로 옳지 않은 것은?
- 정보통신서비스: 전기통신사업법 제2조제6호에 따른 전기 통신역무와 이를 이용하여 정보를 제공하거나 정보의 제공을 매개하는 것
- 정보통신망: 전기통신사업법 제2조제2호에 따른 전기통신 설비를 이용하거나 전기통신설비와 컴퓨터 및 컴퓨터의 이용 기술을 활용하여 정보를 수집ㆍ가공ㆍ저장ㆍ검색ㆍ송신 또는 수신하는 정보통신체제
- 통신과금서비스이용자:정보보호제품을 개발ㆍ생산 또는 유통하는 사람이나 정보보호에 관한 컨설팅 등과 관련된 사람
- 침해사고:해킹, 컴퓨터바이러스, 논리폭탄, 메일폭탄, 서비스 거부 또는 고출력 전자기파 등의 방법으로 정보통신망 또는 이와 관련된 정보시스템을 공격하는 행위를 하여 발생한 사태
13. 안드로이드 보안에 대한 설명으로 옳지 않은 것은?
- 리눅스 운영체제와 유사한 보안 취약점을 갖는다.
- 개방형 운영체제로서의 보안정책을 적용한다.
- 응용프로그램에 대한 서명은 개발자가 한다.
- 응용프로그램 간 데이터 통신을 엄격하게 통제한다.
14. 개인정보 보호 인증(PIPL) 제도에 대한 설명으로 옳은 것은?
- 물리적 안전성 확보조치 심사영역에는 악성 소프트웨어 통제 심사항목이 있다.
- 인증절차는 인증심사 준비단계, 심사단계, 인증단계로 구성되며, 인증유지관리를 위한 유지관리 단계가 있다.
- 개인정보 보호를 위해 관리계획 수립과 조직구축은 정보주체권리보장 심사영역에 속한다.
- 인증을 신청할 수 있는 기관은 공공기관에 한정한다.
15. 해킹에 대한 설명으로 옳지 않은 것은?
- SYN Flooding은 TCP 연결설정 과정의 취약점을 악용한 서비스 거부 공격이다.
- Zero Day 공격은 시그니처(signature) 기반의 침입탐지시스템으로 방어하는 것이 일반적이다.
- APT는 공격대상을 지정하여 시스템의 특성을 파악한 후 지속적으로 공격한다.
- Buffer Overflow는 메모리에 할당된 버퍼의 양을 초과하는 데이터를 입력하는 공격이다.
16. 다음에서 설명하는 웹 서비스 공격은?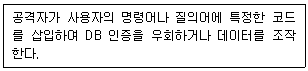
- 직접 객체 참조
- Cross Site Request Forgery
- Cross Site Scripting
- SQL Injection
17. 사용자와 인증 서버 간 대칭키 암호를 이용한 시도-응답(Challenge-Response) 인증방식에 대한 설명으로 옳지 않은 것은?
- 재전송 공격으로부터 안전하게 사용자를 인증하는 기법이다.
- 인증 서버는 사용자 인증을 위해 사용자의 비밀키를 가지고 있다.
- 사용자 시간과 인증 서버의 시간이 반드시 동기화되어야 한다.
- Response값은 사용자의 비밀키를 사용하여 인증 서버에서 전달받은 Challenge값을 암호화한 값이다.
18. 국제공통평가기준(Common Criteria)에 대한 설명으로 옳지 않은 것은?
- 국가마다 서로 다른 정보보호시스템 평가기준을 연동하고 평가결과를 상호인증하기 위해 제정된 평가기준이다.
- 보호 프로파일(Protection Profiles)은 특정 제품이나 시스템에만 종속되어 적용하는 보안기능 수단과 보증수단을 기술한 문서이다.
- 평가 보증 등급(EAL : Evaluation Assurance Level)에서 가장 엄격한 보증(formally verified) 등급은 EAL7이다.
- 보안 요구조건을 명세화하고 평가기준을 정의하기 위한 ISO/IEC 15408 표준이다.
19. [개인정보 보호법] 상 주민등록번호 처리에 대한 설명으로 옳지 않은 것은?
- 주민등록번호를 목적 외의 용도로 이용하거나 이를 제3자에게 제공하지 아니하면 다른 법률에서 정하는 소관 업무를 수행할 수 없는 경우, 개인인 개인정보처리자는 개인정보 보호위원회의 심의의결을 거쳐 목적 외의 용도로 이용하거나 이를 제3자에게 제공할 수 있다.
- 행정자치부장관은 개인정보처리자가 처리하는 주민등록번호가 유출된 경우에는 5억원 이하의 과징금을 부과ㆍ징수할 수 있으나, 주민등록번호가 유출되지 아니하도록 개인정보처리자가 개인정보 보호법 에 따른 안전성 확보에 필요한 조치를 다한 경우에는 그러하지 아니하다.
- 개인정보처리자는 정보주체가 인터넷 홈페이지를 통하여 회원으로 가입하는 단계에서는 주민등록번호를 사용하지 아니하고도 회원으로 가입할 수 있는 방법을 제공하여야 한다.
- 개인정보처리자는 주민등록번호가 분실ㆍ도난ㆍ유출ㆍ변조 또는 훼손되지 아니하도록 암호화 조치를 통하여 안전하게 보관하여야 한다.
20. 다음에서 설명하는 윈도우 인증 구성요소는?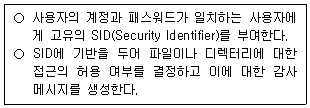
- LSA(Local Security Authority)
- SRM(Security Reference Monitor)
- SAM(Security Account Manager)
- IPSec(IP Security)